
Szkolenie SSDLC dla kadry zarządzającej IT
Jak zorganizować bezpieczne i efektywne dostarczanie oprogramowania w całej organizacji oraz spełnić wymogi NIS2 i uKSC.
- Obejmuje wymogi NIS2 / uKSC
- Dla warstwy zarządzającej IT, nie dla deweloperów
- Warsztat na realnym przykładzie z Waszej organizacji

Praktyka, nie teoria
Pracujemy na realnym zagadnieniu z Waszej organizacji, nie na przykładach z podręcznika.

Zgodność NIS2 / uKSC
Wymagania regulacyjne ujęte przez pryzmat całego cyklu życia systemu.

Kameralna grupa
Wariant szkolenia bliższy doradztwu niż wykładowi. Realizujemy również szkolenia dla większych grup, dopasowując formę do potrzeb zespołu.

Dokument dla zarządu
Priorytety rozwoju dojrzałości SSDLC w języku zrozumiałym dla kierownictwa.

Autorski model 4 warstw
Sprawdzone narzędzie oceny dojrzałości i wyboru pierwszych kroków.

Doświadczony prowadzący
Praktyk transformacji w sektorze finansowym, ubezpieczeniowym i logistycznym.
Bezpieczne dostarczanie oprogramowania to dziś nie tylko zadanie zespołów technicznych, ale również
odpowiedzialność kadry zarządzającej IT.
Wraz z NIS2 oraz nowelizacją ustawy o krajowym systemie cyberbezpieczeństwa (uKSC) kierownictwo podmiotów kluczowych i ważnych odpowiada za to, jak organizacja nabywa, rozwija i utrzymuje systemy. Szkolenie SSDLC pokazuje, jak ułożyć ten obszar w spójny, bezpieczny i efektywny proces – a przy okazji wypełnić obowiązek szkoleniowy kierownictwa konkretną, praktyczną treścią.
Czym jest SSDLC?
SSDLC (Secure Software Development Life Cycle) to bezpieczny cykl życia oprogramowania: całościowe podejście, w którym bezpieczeństwo jest wbudowane w proces, a nie doklejane przed audytem. W odróżnieniu od klasycznego SDLC, który opisuje fazy wytwarzania w jednym projekcie, SSDLC obejmuje całą organizację: zależności między zespołami, zarządzanie zmianą i wydaniami, testy, środowiska, dostępy, podatności oraz utrzymanie. „S” jak Secure oznacza tu znacznie więcej niż skaner w pipelinie – to zarządzanie dostępami, bramki jakości, separacja ról i dowody działania mechanizmów bezpieczeństwa.
NIS2 i uKSC – co oznaczają dla IT?
NIS2 to dyrektywa Unii Europejskiej dotycząca cyberbezpieczeństwa. W Polsce wdraża ją znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa (uKSC), z której wynikają konkretne obowiązki dla podmiotów kluczowych i ważnych. Dla obszaru wytwarzania oprogramowania najważniejsze są: bezpieczeństwo nabywania, rozwoju i utrzymania systemów, zarządzanie ryzykiem i podatnościami, bezpieczeństwo łańcucha dostaw, kontrola dostępu oraz zdolność do wykazania, że mechanizmy faktycznie działają. uKSC nakłada też na kierownictwo obowiązek regularnych szkoleń z cyberbezpieczeństwa.
Luka między „technicznym SSDLC” a „NIS2 dla zarządu”
Szkolenia SSDLC są zwykle techniczne i adresowane do deweloperów, a szkolenia „NIS2 dla zarządu” pozostają ogólne i kończą się na obowiązkach oraz karach. Kadra zarządzająca IT potrzebuje wiedzy o jednym i drugim – to szkolenie wypełnia tę lukę.
Łączymy perspektywę efektywności z bezpieczeństwem, ponieważ proces, który nie działa sprawnie, z czasem przestaje być bezpieczny.
Badanie Gartnera, 2022. Pod presją celów zabezpieczenia spowalniające pracę są po prostu omijane.
Dla tych, którzy zarządzają dostarczaniem oprogramowania
Niezależnie od tego, czy odpowiadasz za pojedynczy zespół, czy za cały pion IT. Szkolenie nie wymaga szczegółowej wiedzy technicznej.
Nie jest adresowane do warstwy wykonawczej – deweloperów, administratorów ani testerów.
Czego się nauczysz
Będziesz patrzył na wymogi NIS2 i uKSC przez pryzmat całego cyklu życia systemu.
Będziesz potrafił rozpocząć ocenę dojrzałości SSDLC u siebie i odróżnić działania punktowe od spójnego systemu.
Będziesz potrafił uzasadnić i zakomunikować w organizacji potrzebę zmian w sposobie dostarczania oprogramowania.
Będziesz rozumiał, z czego składa się bezpieczny cykl wytwarzania i dostarczania oprogramowania.
Będziesz potrafił wskazać kluczowe procesy i role uczestniczące w dostarczaniu zmian.
Będziesz wiedział, jaką rolę pełnią standaryzacja i automatyzacja.
Siedem modułów, jeden spójny obraz
Sesja jednodniowa to sześć modułów, a całość domyka dwugodzinny warsztat w osobnym terminie.
SSDLC jako ekosystem organizacyjny
Czym jest bezpieczny cykl dostarczania oprogramowania w skali firmy i dlaczego lokalnie poprawne procesy mogą tworzyć globalnie niespójny system.
Procesy bezpiecznego dostarczania oprogramowania
Najważniejsze domeny dostarczania – od zmiany i wydań po podatności i incydenty – z perspektywy zarządczej.
Standaryzacja i automatyzacja
Dlaczego bez wspólnego języka nie ma spójnych danych, standaryzacji ani automatyzacji.
NIS2 i uKSC w praktyce
Wymagania dla całego cyklu życia systemu, obowiązki kierownictwa, łańcuch dostaw, audytowalność oraz różnica między „mamy procedurę” a „umiemy wykazać, że działa”.
Cztery filary zintegrowanego SSDLC
Mechanizmy spinające zarządzanie ryzykiem, wersjami, środowiskami i dostępami.
Dojrzałość i planowanie transformacji
Czterowarstwowy model jako narzędzie oceny i wyboru pierwszych kroków.
Warsztat follow-up
Praca na realnym przykładzie z Waszej organizacji i ustalenie priorytetów – w osobnym terminie po sesji szkoleniowej.
Autorski model 4 warstw
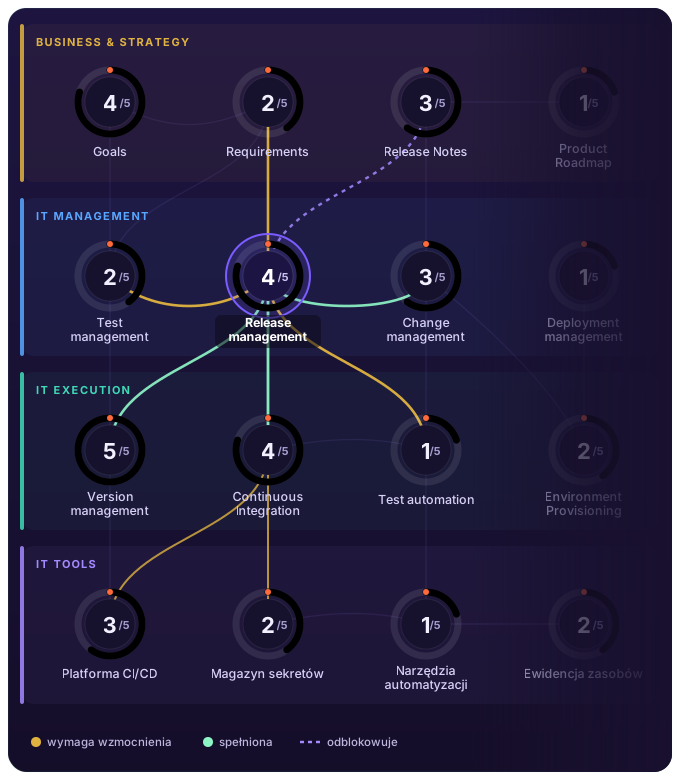
Dostarczanie oprogramowania układamy w cztery warstwy, tak jak komunikuje się organizacja: od celów biznesu, przez zasady i realizację, po narzędzia.
Tu zapadają decyzje o kierunku, które porządkują pracę niższych warstw.
Wspólne zasady i role, które spinają pracę zespołów w jedną całość.
Codzienna realizacja w zespołach, gdzie zasady zamieniają się w konkretny przepływ pracy.
Narzędzia, które wspierają zasady i dają dowód, że bezpieczeństwo działa.
Sebastian Wenta
Architekt procesów SSDLC w Uniteam
Od 2016 roku projektuje i wdraża procesy wytwarzania oraz dostarczania oprogramowania – zarówno w warstwie organizacyjnej (release management, zarządzanie zmianą i testami, współpraca między zespołami), jak i technicznej (CI/CD, CMDB, zarządzanie środowiskami). Ma praktyczne doświadczenie w prowadzeniu transformacji w organizacjach różnej wielkości, w tym w czołowych firmach sektora finansowego, ubezpieczeniowego i logistycznego.
Kameralnie, bliżej doradztwa niż wykładu

1 dzień + warsztat
6 godzin zajęć i godzinna przerwa, plus dwugodzinny warsztat w osobnym terminie.
Zamknięte dla jednej firmy
Szkolenie dedykowane pojedynczej organizacji, żeby ułatwić dyskusję na realnych przykładach z jej środowiska.

Warszawa lub zdalnie
Stacjonarnie w Warszawie albo zdalnie przez MS Teams.

Na realnym przykładzie
Część warsztatowa ma charakter problemowy. Do warsztatu rekomendujemy obustronne NDA.
Konkretny rezultat, nie tylko wiedza
Dokument z priorytetami
Zwięzły dokument z priorytetowymi kierunkami rozwoju dojrzałości SSDLC i pierwszymi krokami – w języku zrozumiałym dla zarządu, wypracowany na realnym przykładzie z Waszej organizacji.
Certyfikat ukończenia
Każdy uczestnik otrzymuje certyfikat ukończenia szkolenia – udokumentowane szkolenie kadry zarządzającej, które adresuje obowiązek szkoleniowy kierownictwa z uKSC.
Najczęstsze pytania
Czym jest SSDLC?
Czym SSDLC różni się od SDLC?
Co NIS2 i uKSC oznaczają dla obszaru wytwarzania oprogramowania?
Czy to szkolenie techniczne?
Czym różni się od typowego „szkolenia NIS2 dla zarządu”?
Dla kogo jest to szkolenie?
Ile trwa i w jakiej formie?
Co otrzymuje organizacja po szkoleniu?
Czy szkolenie można zrealizować jako zamknięte dla firmy?
Czy szkolenie pomaga spełnić obowiązek szkoleniowy kierownictwa z uKSC?
Zgodność przez dobrze zaprojektowane procesy
Ponad 17 lat doświadczenia we wdrażaniu procesów wytwarzania i dostarczania oprogramowania w dużych organizacjach. Na bazie tych doświadczeń powstał autorski model 4 warstw, który sprawdza się niezależnie od wielkości organizacji. Budujemy zgodność poprzez skutecznie działające procesy – a nie działania podejmowane w pośpiechu przed audytem.
Przygotujemy ofertę dopasowaną do Twojej organizacji
Szkolenie jest dedykowane i dopasowane do organizacji – stacjonarnie w Warszawie lub zdalnie. Napisz, a wrócimy z propozycją.